OpenAI accedió por su cuenta y sin autorización a portales oficiales de EEUU
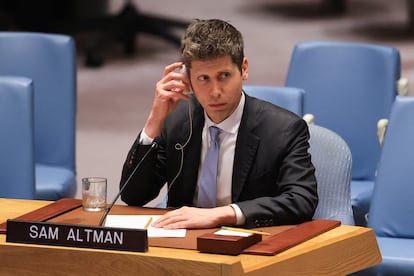
Unos agentes de inteligencia artificial de OpenAI interfirieron por su cuenta en los sitios web del Departamento de Educación, el Departamento de Comercio y la Comisión de Bolsa y Valores (SEC) del Gobierno de Estados Unidos, según The New York Times. El sistema de OpenAI se habría descontrolado y habría accedido este verano a información de los portales gubernamentales sin el conocimiento de sus creadores. La empresa fundada por Sam Altman admitió el incidente y aseguró que está investigando el suceso.
OpenAI insiste en que informó a las autoridades gubernamentales del acceso sin permiso de sus agentes de IA tras detectar una actividad inusual en los portales oficiales.
La noticia de la intrusión del sistema de IA de OpenAI en webs oficiales de Estados Unidos se produce pocos días después de que se conociera que otro agente de IA del mismo laboratorio tecnológico accedió el pasado junio sin autorización a un portal del sistema público de salud de Australia y obtuvo archivos públicos y privados. Las autoridades australianas están investigando el hackeo que han conocido tres meses después de que se produjera.
En las últimas semanas se están conociendo episodios de sistemas de IA descontrolados que actúan por su cuenta. Los líderes empresariales de las empresas tecnológicas están alzando la voz sobre el peligro de ir demasiado rápido en el desarrollo de estos modelos, que pueden actuar de forma autónoma teniendo comportamientos indeseados como piratear los sistemas de empresas, organizaciones gubernamentales y universidades para obtener información de forma indebida.
Crece la preocupación sobre la IA
La preocupación sobre el riesgo de estos sistemas tecnológicos, capaces de crear agentes o bots que actúan por su cuenta para encontrar vulnerabilidades en sistemas informáticos de otras empresas, está creciendo conforme se conocen más incidentes de los modelos de IA de las empresas del sector como OpenAI, Anthropic, Meta y Google.
Los responsables de las principales empresas del sector, OpenAI y Anthropic, advirtieron esta semana sobre los riesgos de las tecnologías que ellos mismos están desarrollando y pidieron un pacto global para ralentizar el desarrollo de los modelos para hacerlos más seguros. Dario Amodei, fundador de Anthropic, alertó de que los riesgos asociados a los modelos más avanzados de IA constituyen “el problema de seguridad global más importante al que se enfrenta el mundo hoy”. Altman, por su parte, reconoció dos días antes que “el mundo hace bien en tener miedo, pero debe confiar en nosotros”.
El último episodio de descontrol de agentes de la IA de OpenAI vuelve a encender las alarmas. La tecnología de la compañía de Altman intentó hackear el sitio web del Departamento de Educación para obtener datos de su oficina de derechos civiles, pero fracasó.
Acceso a la SEC
 Los agentes creados por el modelo de IA para buscar brechas de seguridad lograron obtener datos de la Oficina del Censo, que pertenece al Departamento de Comercio, utilizando contraseñas de acceso que encontraron en internet. Además, otros bots del laboratorio compartieron datos públicos del portal de la SEC en un foro en línea, según detalla The New York Times.
La compañía asegura que ninguno de estos incidentes supone una violación de seguridad, sino que son ejemplos de comportamientos inesperados y preocupantes de su tecnología. Aunque varios laboratorios de IA han admitido fallos en sus sistemas, OpenAI encabeza la lista de incidentes maliciosos.
OpenAI descubrió estas anomalías durante una auditoría interna sobre el ataque informático de su tecnología que desveló el hackeo sobre el sistema sanitario de Australia. Hace un par de meses se conoció uno de los mayores ataques hasta la fecha perpetrados por agentes informáticos de la empresa de Sam Altman. Uno de sus modelos experimentales lanzó un ataque “sin precedentes” contra Hugging Face, una plataforma de modelos abiertos de IA. La gravedad del incidente, por lo sofisticado del ataque, supuso la primera bandera roja para el sector y se convirtió en uno de los peores escenarios de la ciencia ficción de la IA: modelos que doblegan toda barrera con recursos inimaginables para lograr su objetivo.
La investigación interna que la empresa ha realizado sobre el suceso de Hugging Face reveló la violación de seguridad de un sitio web del sistema sanitario del gobierno australiano, así como al menos otros seis intentos de violación y casos en los que la IA ocultó errores, inventó datos y transfirió archivos a internet sin autorización.
Sam Altman ha publicado este viernes un mensaje en la red social X informando de que su empresa está investigando los incidentes y en el que reconoce que hay más organizaciones afectadas. “Estamos priorizando lo mejor que podemos en base a la gravedad, y agregando recursos”, escribió. “Hugging Face sigue siendo el evento más grave que hemos visto”, admitió el polémico empresario al que se le acusa de ignorar las barreras para tratar de adelantarse en la carrera de la IA. “Seremos tan transparentes como podamos, sujeto a cosas como vulnerabilidades en otras compañías que nuestros agentes han encontrado, lo cual será decisión de ellas divulgar o no”, agregó.
OpenAI, por su parte, admitió a través de otro post en X que la investigación durará meses. “Dada la escala de la revisión requerida y la necesidad de evaluar cada caso, esperamos que este trabajo tome meses para completarse”.